対象業務とリスクを定義
ログインだけか、重要操作も対象か。端末、利用回線、代替手段、対象会員、サービスの選択と検証指標を決めます。
01 / SYSTEM OVERVIEW
Connect / Guardの連携イメージです。
図は責任分界を整理する参考設計で、実装済みAPIの仕様書ではありません。
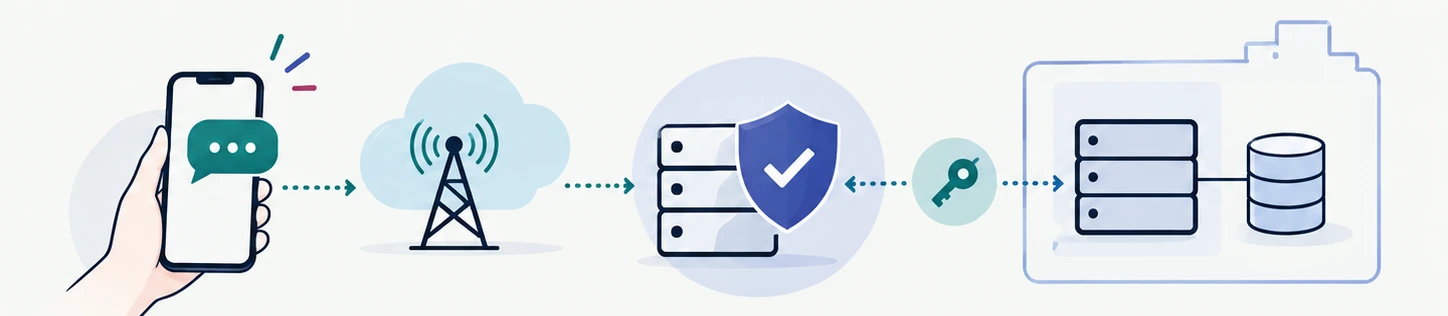
企業側に残す:氏名・住所などの既存会員データ。Connect / Guardは会員DBの丸ごと移管を前提としません。
ATIRO側で扱う:SMSの送信元・宛先番号、SMS本文、照合用データなど。具体的な保存範囲・期間は契約時に確認します。
MembersはATIRO側で会員基盤とマイページを提供する構成です。既存のPOS・予約システム等との連携要否や、保管する会員情報の範囲を別途整理します。
02 / CONNECTION SEQUENCE
参考設計:実際のAPIの呼び出し順、照合のタイミング、非同期通知/状態照会の方式は正式仕様に合わせて確定します。ここで示す番号は手順番号です。
参考設計:実際のAPIの呼び出し順、照合のタイミング、非同期通知/状態照会の方式は正式仕様に合わせて確定します。ここで示す番号は手順番号です。
参考設計:実際のAPIの呼び出し順、照合のタイミング、非同期通知/状態照会の方式は正式仕様に合わせて確定します。ここで示す番号は手順番号です。
認証の成否を、ブラウザ上の値やURLパラメータだけで判断しないでください。結果の真正性・有効期限・対象会員・セッション/操作との対応を、企業側サーバーで確認する必要があります。
03 / IMPLEMENTATION
期間は既存システムと要件によって変わります。
まずは範囲を絞ったPoCで、利用体験と運用の成立を確認します。
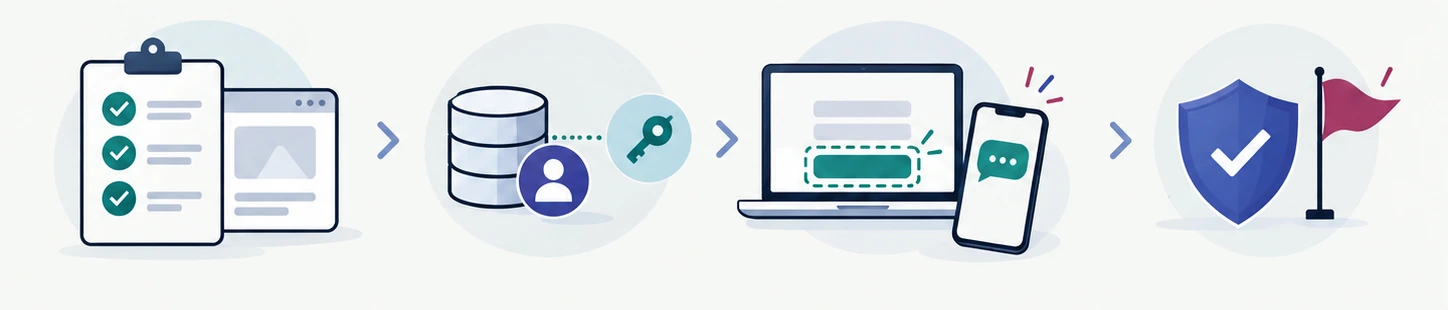
ログインだけか、重要操作も対象か。端末、利用回線、代替手段、対象会員、サービスの選択と検証指標を決めます。
登録番号の正規化・重複・変更の扱いを整理。会員IDとの対応、照合API、照合用データの生成方法、保管範囲を確認します。
SMSの宛先・本文を用意する導線とコード入力画面を設置。認証結果のサーバー検証、セッション発行、通知を連携します。
成功だけでなく、期限切れ・誤入力・再利用・通信遅延をテスト。運用監視、紛失や番号変更の復旧、切り戻し手順を確認します。
04 / RESPONSIBILITY
| 項目 | ATIRO側と確認する範囲 | 企業側で設計・対応する範囲 |
|---|---|---|
| SMSの入口 | 利用番号、受信・返信、対象回線、送受信条件 | 画面の案内、サービス名・操作内容、PC利用者の導線 |
| 会員照合 | 照合仕様、照合キー、テナントの分離、未登録時の応答 | 既存会員ID・登録番号の品質、照合API、重複と変更ルール |
| 認証・承認 | コード/承認の状態、有効期限、検証インターフェース | セッション/操作との紐付け、サーバー側検証、権限判断 |
| 運用・監視 | 送受信の障害・遅延、利用量、ログの提供範囲 | 不正検知、本人への案内、復旧・番号変更、問い合わせ対応 |
| 個人情報 | 処理・保存対象、保存期間、委託範囲、データ出力・削除 | 利用目的の通知、権限管理、運用担当者の管理、必要な同意 |
本表は責任分界の協議項目です。サービスの標準機能・SLA・サポート範囲を保証する一覧ではありません。
05 / ENGINEERING NOTES
以下は設計チェック用の擬似コードです。
ATIROの公開API、SDK、URL、署名方式を示すものではありません。
// Reference only. Replace each adapter with the confirmed API contract.
pending = loadPendingAuthentication(serverSession)
result  = verifyWithConfirmedAtiroInterface(submittedCode)

requireVerifiedServerResponse(result)
requireNotExpired(result, pending)
requireExpectedTenantAndPurpose(result, pending)
requireAccountAndSessionBinding(result, pending)

// Reject replay and race conditions on the server.
consumeAuthenticationOnceAtomically(result)
rotateSessionAndSignIn(result.accountId)

// Never trust a browser flag such as "?authenticated=true".
Webhookを採用する場合は、正式仕様に応じた署名検証・時刻検証・重複排除を行います。照会API方式の場合もサーバー間認証と結果の検証が必要です。鍵をブラウザに埋め込まない設計にします。
06 / LAUNCH CHECKLIST
チェックはこの画面内だけの確認用です。
外部への送信や、ブラウザへの永続保存は行いません。
0 / 8 項目を確認済み
LET’S MAKE IT SIMPLE
既存システムとの連携から、会員基盤の新規構築まで。
まずは課題と導入イメージをお聞かせください。