既存の認証を活かす
ID・パスワードをすぐに廃止できないサービスでも、所持確認を組み合わせた追加認証を検討できます。
DESIGNED FOR YOUR SERVICE
ID・パスワードをすぐに廃止できないサービスでも、所持確認を組み合わせた追加認証を検討できます。
ログイン、配送先変更など、確認したい場面で承認待ちを作成。対象操作と会員を紐付けて検証します。
承認結果の返信に、サービス名と操作内容を記載。身に覚えのない操作への気付きにつなげます。
USER JOURNEY
ID・パスワードで認証した後や、登録情報の変更前に承認待ち画面を表示します。
画面の承認番号を含むSMSを送ります。操作内容を利用者が確かめてから送信します。
対象会員・承認対象の操作・有効期限をサーバー側で確認する構成にします。
承認結果を企業側が検証して操作を実行。SMSの返信で結果を利用者へ知らせます。
画面に出す短い承認番号は操作を識別するための表示例です。登録済み送信元番号、対象アカウント、対象操作、有効期限、試行回数をサーバー側で検証し、成功後は再利用できない設計にします。
DATA & INTEGRATION
構成図は連携方式を説明する参考イメージです。
正式なAPI仕様と責任分界は、導入時に確定します。
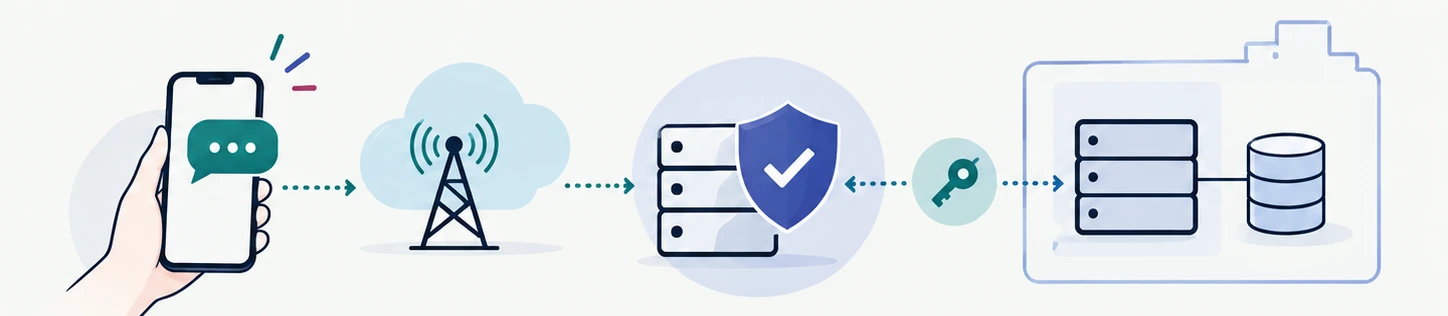
企業側に残す:氏名・住所などの既存会員データ。Connect / Guardは会員DBの丸ごと移管を前提としません。
ATIRO側で扱う:SMSの送信元・宛先番号、SMS本文、照合用データなど。具体的な保存範囲・期間は契約時に確認します。
FIT & RESPONSIBILITY
既存ログインを維持する会員サイト、配送先や連絡先の変更、契約者向けポータルの追加確認など。
パスワードとSMSを独立した認証要素として構成し、承認対象のデータ改ざん・別操作への流用・復旧経路の迂回を防ぐ設計が必要です。
SMS認証は、フィッシング耐性や公的な本人確認を保証するものではありません。SIM乗っ取り、番号変更・再割り当て、端末紛失、高リスク操作への追加認証を含めて設計します。
FAQ
共通番号の個人向け料金に関する参考:携帯3社共同発表(2021年6月28日)。ATIROの採用番号・回線・地域などの条件は個別に確認します。
LET’S MAKE IT SIMPLE
既存システムとの連携から、会員基盤の新規構築まで。
まずは課題と導入イメージをお聞かせください。