通常のSMS認証の一例企業 → 利用者
入力した番号へ、コードを送る。
電話番号を入力
企業から送信
SMSを受信
入力された番号への送信APIを保護する必要があります。登録済み番号を使う方式では、電話番号入力が不要な場合もあります。
SEND-TO-LOGIN / SMS AUTHENTICATION
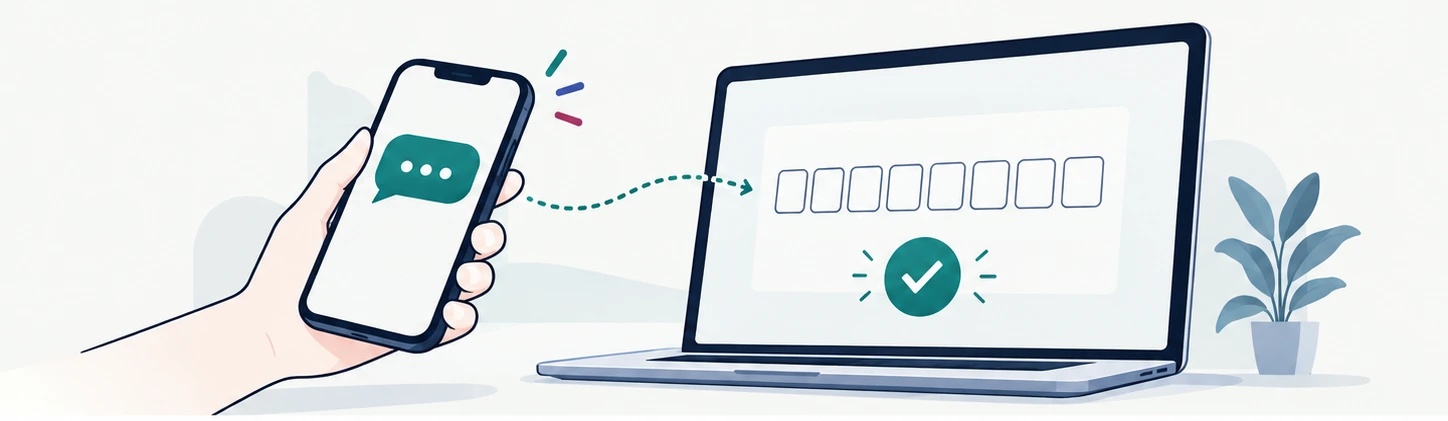
登録した携帯から「ログイン」と送信。
届いたコードを入力して、いつものマイページへ。
パスワードに頼らない、新しい認証の入口です。
※ Login Connectの利用イメージ。対応回線の携帯から、導入企業のSMS共通番号へ送信します。
01 / THE DIFFERENCE
違うのは、認証の「始まり方」。
電話番号の入力欄ではなく、実際に送られたSMSを起点に、会員であることを確かめます。
入力された番号への送信APIを保護する必要があります。登録済み番号を使う方式では、電話番号入力が不要な場合もあります。
Webフォームから他人の番号を指定してコードを送らせる経路を設けません。番号入力の手間と、この経路の悪用余地を減らします。
受信起点でも、大量のSMS送信・返信による負荷や費用の問題がなくなるわけではありません。回数制限、費用上限、異常監視を組み合わせて設計します。
0005から始まる共通ショートコードは、携帯4社が企業単位で審査・発行する仕組みです。ATIRO CODEは、この通信基盤と会員照合・認証・マイページへの連携を組み合わせます。
共通番号そのものはATIRO独自の規格ではありません。実際の番号・双方向SMSの対応回線・提供条件は導入時に確認します。
共通ショートコードの仕組み:NTTドコモ ↗02 / THREE WAYS TO CONNECT
ログインだけを変える。承認を足す。会員基盤から始める。
既存システムと目指す顧客体験に合わせて選べます。
会員基盤・マイページをお持ちの企業へ
ID・パスワードを残したい企業へ
会員の仕組みをこれから作る店舗・企業へ
03 / HOW IT WORKS
利用者の操作とシステムの役割を分けて設計。
認証からログイン完了まで、サービスごとの流れをご覧ください。
「ログイン」と送ります。スマートフォンでは宛先・本文を用意したSMS起動導線を設置します。
受信した送信元番号から会員を照合。画面に電話番号を入力する必要はありません。
登録会員に8桁のコードを返信。コードは5分間有効・1回限りです。
企業側サーバーで認証結果を検証し、いつものマイページにログインします。
ID・パスワードで認証した後や、登録情報の変更前に承認待ち画面を表示します。
画面の承認番号を含むSMSを送ります。操作内容を利用者が確かめてから送信します。
対象会員・承認対象の操作・有効期限をサーバー側で確認する構成にします。
承認結果を企業側が検証して操作を実行。SMSの返信で結果を利用者へ知らせます。
店頭のQRやWebのボタンから、登録案内とSMSの送信画面につなぎます。
初回は会員登録へ、登録済みならログインへ。会員登録の同意も取得します。
会員証や予約など、必要な機能を組み合わせたマイページへ案内します。
ポイント・クーポン・お知らせを活用。販促配信の同意は認証と分けて設計します。
04 / SECURITY BY DESIGN
認証を「使いやすく」するだけでなく、
パスワードや任意番号入力に依存する経路を見直します。
他サービスで漏れたID・パスワードを使う攻撃に対し、SMSログインではパスワードを認証に使いません。
利用者が自由に宛先番号を入力して企業にOTPを送らせるのではなく、受信した番号に応答する構成です。
ログイン後の登録情報変更などに、登録携帯からの承認を加え、操作対象と認証結果を対応付けます。
SMS方式だけで、フィッシング・SIM乗っ取り・端末侵害をすべて防ぐことはできません。高リスクな操作は、パスキー等との組み合わせも検討します。
対応範囲と限界を確認05 / COMPARE AUTHENTICATION
どの認証にも、適した用途があります。
操作性・攻撃への耐性・導入条件を同じ視点で比較します。
| 比較項目 | ATIRO CODELogin Connectを中心に比較 | 通常のSMS認証企業からSMSを送る方式 | パスワード+TOTP認証アプリのワンタイムコード | パスキーWebAuthn / FIDOベース |
|---|---|---|---|---|
| 利用者の操作 | SMSを送信 → コード入力ログイン画面での電話番号入力は不要。 | SMSを受信 → コード入力登録番号宛なら電話番号入力は不要。 | パスワード → アプリのコード登録時に認証アプリとの紐付けが必要。 | 生体認証や端末PINで承認利用する端末・実装に応じた操作。 |
| パスワードへの依存 | SMSログインでは不要旧パスワード経路を残す場合は別途対策。 | 構成による単独利用か追加認証かで異なる。 | 残る漏えいパスワードだけでの侵入を抑制。 | 不要公開鍵暗号で認証する。 |
| 認証要素 | 単独では多要素ではないGuardは既存パスワードと組み合わせて設計。 | 単独では多要素ではないパスワード等と独立した要素として組む。 | 独立要素なら多要素知識要素と所持要素を組み合わせる。 | 実装・利用者検証による端末の所持と生体認証/PIN等を使用。 |
| フィッシング耐性 | 中継型への対策は別途必要SMS送信やコード入力を偽サイトが誘導可能。 | 中継型への対策は別途必要SMSコードを偽サイトに入力させる攻撃。 | 中継型への対策は別途必要リアルタイムのコード中継が可能。 | フィッシング耐性ありWebAuthnの正規オリジンに結びつく認証。 |
| SMS大量送信への悪用 | 任意番号入力の経路を設けない受信起点でも回数制限・費用監視は必要。 | 送信APIの保護が必要レート制限・不正検知等を実装する。 | TOTP方式はSMSを使わないここでは認証アプリ方式を比較。 | SMSを使わないSMSの費用濫用は認証経路では発生しない。 |
| 導入・運用の留意点 | SMS送信可能な回線が必要共通番号の対応条件・番号変更・SIM乗っ取り対策。 | SMS受信可能な回線が必要配信品質・番号変更・SIM乗っ取り対策。 | アプリ登録・復旧の設計端末紛失や再登録に備える。 | 対応環境・復旧の設計同期型/端末固定型等で条件が異なる。 |
比較は一般的な構成を整理したものです。提供事業者や実装によって異なります。ATIRO CODEは、パスキーのフィッシング耐性を代替するものではありません。
06 / USE CASES
以下は課題に合わせた導入シナリオです。
実在企業の導入実績や、効果を保証する事例ではありません。
既存ECの会員DBはそのまま。登録携帯からSMSを送り、届いたコードで購入履歴や定期購入のマイページへ。
既存のログインを残し、配送先や登録情報の変更前に承認を追加。どの操作を承認するか、画面とSMSで確認。
店頭QRを会員登録の入口に。会員マイページで予約・会員証を利用し、同意を得たお知らせで再来店を後押し。
07 / INTEGRATION
Connect / Guardは、既存会員DBと連携する設計。
認証の入口を変えるために、会員システム全体を作り替える必要はありません。
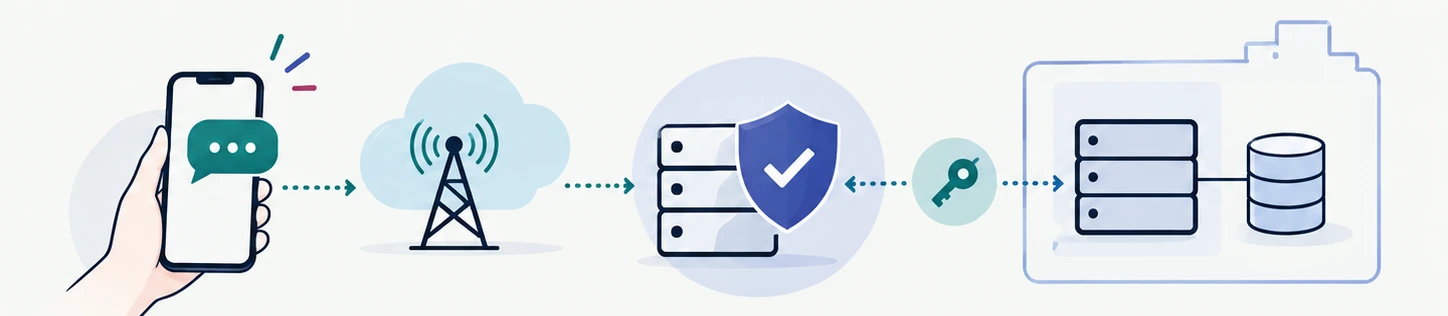
企業側に残す:氏名・住所などの既存会員データ。Connect / Guardは会員DBの丸ごと移管を前提としません。
ATIRO側で扱う:SMSの送信元・宛先番号、SMS本文、照合用データなど。具体的な保存範囲・期間は契約時に確認します。
フロント側の導線と、企業側サーバーの認証処理を組み込みます。
番号ハッシュで照合する構成。照合方式・鍵管理は導入時に設計します。
番号変更、端末紛失、再登録、監視、通知の責任分界を決めます。
08 / PRICING
3サービス共通の料金体系。
初期の組み込み・照合設定・PoC支援を含みます。
組み込み・照合の設定とPoC支援を含みます。
オプション・個別要件は別途お見積りします。
| 月間SMS送信通数 | 1通あたり・税別 |
|---|---|
| 1〜1,000通 | 15.0円 |
| 1,001〜5,000通 | 13.5円 |
| 5,001〜10,000通 | 12.0円 |
| 10,001通〜 | 10.5円 |
料金帯の適用方法、最低利用料の有無、番号関連費用、利用者側の送受信条件、長文SMSの通数換算は契約時に確認します。
09 / FAQ
セキュリティ、費用、システム連携。
導入前の疑問を整理しました。
共通番号の個人向け料金に関する参考:携帯3社共同発表(2021年6月28日)。ATIROの採用番号・回線・地域などの条件は個別に確認します。
LET’S MAKE IT SIMPLE
既存システムとの連携から、会員基盤の新規構築まで。
まずは課題と導入イメージをお聞かせください。